Brandväggar
Brandväggarna som skyddar ert företags servrar, och vilken trafik de släpper in och ut.
Den här sidan visar brandväggarna som skyddar ert företags servrar: vilka servrar varje brandvägg gäller, och vilken trafik den släpper igenom.
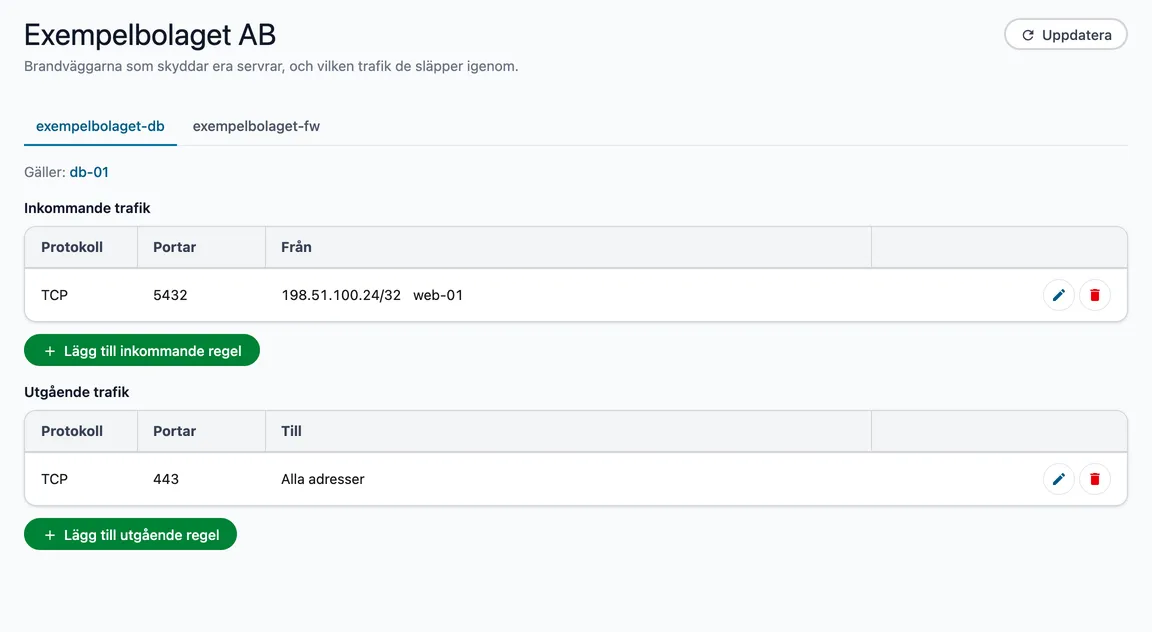
Öppna den under Cloud Server → Brandväggar i menyn. Alla roller kan se den; administratörer och ägare kan också lägga till och ta bort regler.
Vilket företag?
Sidan visar företaget som är valt i kundväljaren i sidhuvudet, som serverlistan. Har ert företag inga servrar i portalen än visas samma kort Kom igång med Cloud Server som där.
Så läser du en brandvägg
Har ni flera brandväggar får var och en en egen flik med namnet; har ni en står den direkt på sidan. Under Gäller står servrarna brandväggen skyddar — klicka på en för att öppna servern. Länken från en servers sida öppnar rätt flik.
En brandvägg släpper bara igenom det som står i reglerna. Allt annat stoppas.
| Kolumn | |
|---|---|
| Protokoll | TCP, UDP eller ICMP (till exempel ping). |
| Portar | En port, ett intervall som 8000-9000, eller Alla. |
| Från / Till | Varifrån trafiken får komma in, eller vart den får gå ut: Alla adresser, adresser eller nät som 203.0.113.0/24, era egna servrar med namn — eller en blandning av dem. |
Inkommande trafik är det som får nå servrarna, utgående trafik det servrarna själva får skicka.
Lägg till och ta bort regler
Under varje tabell finns Lägg till inkommande regel respektive Lägg till utgående regel. Knappen öppnar en egen sida med formuläret, några vanliga exempel och vilken brandvägg och vilka servrar regeln gäller. Välj en typ, som SSH eller HTTPS, så fylls protokoll och port i åt dig, och ange varifrån eller vart trafiken får gå — adresser, era egna servrar eller alla adresser, gärna blandat i samma regel. Hur formuläret fylls i står på en egen sida.
Pennan längst ut på en rad ändrar regeln: en egen sida öppnas med formuläret ifyllt, och du sparar när du ändrat det som ska ändras. Sedan kommer du tillbaka till brandväggen. Den nya regeln läggs till först och den gamla tas bort sedan, så att åtkomsten aldrig bryts mitt i ändringen. Är pennan grå har regeln mål som inte går att ändra här — lägg då till en ny regel och ta bort den gamla.
Papperskorgen tar bort regeln. Varje ändring ska bekräftas, och den läggs ut på några sekunder.
⚠️ Tar du bort en regel som släpper in fjärråtkomst — SSH på port 22, fjärrskrivbord på port 3389 eller alla portar — kan ni bli utestängda från servern. Sidan varnar innan. Se till att det finns en annan väg in först.
Brandväggens namn och vilka servrar den gäller ändrar vi åt er — hör av dig.
Bra att veta
- Står det Ändringar tillämpas vid en brandvägg håller en ändring på att läggas ut. Det brukar ta några sekunder, och sidan uppdateras av sig själv tills det är klart. Vill du se läget direkt finns Uppdatera uppe till höger.
- Står det att en server också skyddas av en gemensam brandvägg som Incabus hanterar, är det en brandvägg vi använder för flera kunder, till exempel för vår egen drift. Den visas inte här.
- På varje servers egen sida står vilka brandväggar som gäller den.