Lägg till eller ändra en brandväggsregel
Formuläret för en ny eller ändrad regel i en av ert företags brandväggar.
Den här sidan lägger till en regel i en brandvägg, eller ändrar en befintlig. Du kommer hit från Brandväggar — knappen under en tabell för en ny regel, pennan på en rad för att ändra.
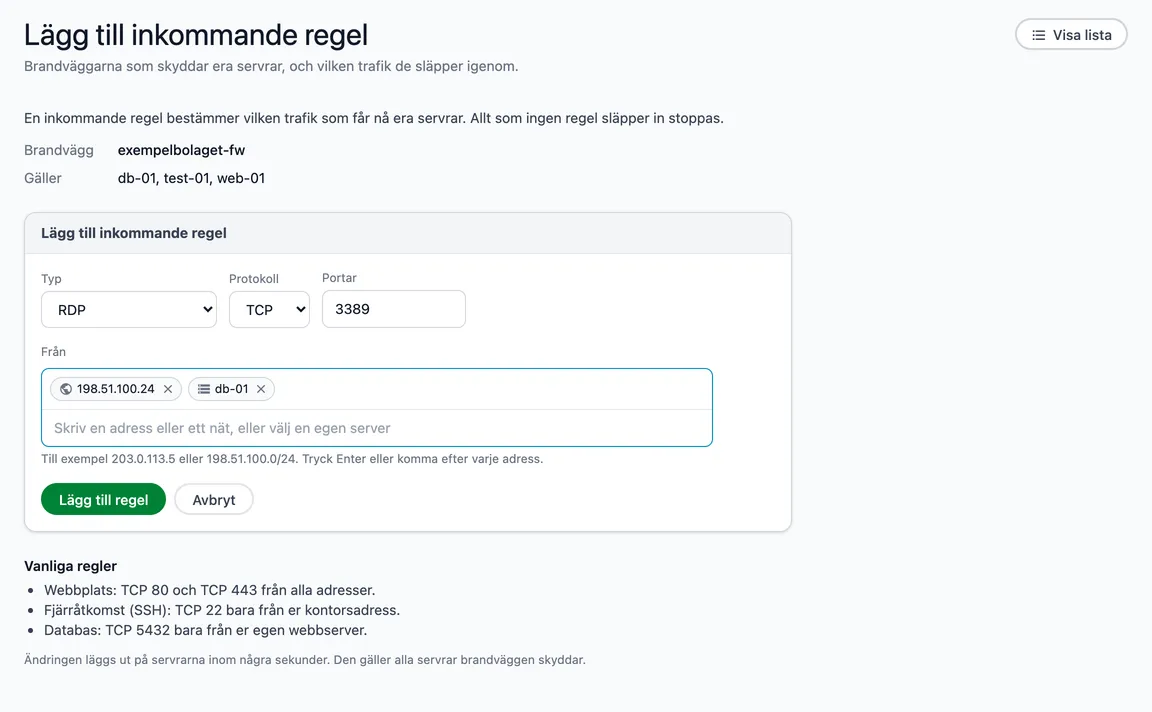
Överst står vilken brandvägg det gäller och vilka servrar den skyddar. Ändrar du en regel står också hur den ser ut i dag.
Fyll i regeln
- Typ — vad regeln gäller. Välj en vanlig tjänst, så fylls protokoll och port i åt dig: SSH (22), HTTP (80), HTTPS (443), RDP (fjärrskrivbord, 3389), MySQL (3306), PostgreSQL (5432), MongoDB (27017), DNS TCP och DNS UDP (53), eller Alla TCP, Alla UDP och ICMP (till exempel ping). Välj Anpassad för något annat.
- Protokoll och Portar — fylls i av typen och är då låsta. Med Anpassad väljer du själv: TCP, UDP eller ICMP, och en port eller ett intervall som 8000-9000. ICMP har inga portar.
- Från eller Till — varifrån trafiken får komma, eller vart den får gå. Skriv en adress eller ett nät, som 203.0.113.5 eller 198.51.100.0/24, och tryck Enter eller komma, eller välj Alla adresser eller en av era egna servrar i listan som visas. Varje val blir en liten etikett i fältet, och adresser och servrar kan blandas i samma regel. Krysset på en etikett tar bort den. Klistrar du in flera adresser på en gång blir var och en en egen etikett.
Välj Lägg till regel eller Spara ändringen och bekräfta. Sedan kommer du tillbaka till brandväggen, och ändringen läggs ut inom några sekunder.
Bra att veta
- En ändring görs i två steg: den nya regeln läggs till först, den gamla tas bort sedan. Åtkomsten bryts aldrig mitt i ändringen.
- Gäller regeln fjärråtkomst (SSH, fjärrskrivbord) varnar sidan — se till att er egen adress fortfarande släpps in.
- Längst ned står några vanliga regler som exempel.